經濟面 >
風險管理與營運持續性
風險管理與營運持續性
本公司依據「金融控股公司及銀行業內部控制及稽核制度實施辦法」建立內部控制制度,涵蓋所有營運活動,並由董事會、管理階層及所有從業人員共同遵行。董事會應認知營運所面臨之風險,監督營運結果,並對確保建立及維持適當有效之內部控制制度負最終之責任。
為完善內部控制制度及強健企業體質,特建立內部控制三道模型架構,並釐清三道模型之角色功能及權責範圍,確保組織架構符合三道模型原則及其有效運作。
第一道模型 - 業務單位自行查核
由業務單位就其功能及業務範圍,負責辨識、評估、控制及降低營運活動所產生的風險,建立內部控制程序及執行風險管理程序,確保各項業務執行符合經營政策及目標,且定期辦理自行查核及內部控制自行評估,當流程及控制程序不足時,即提出改善計劃。依2025年6月陳報董事會審議通過之本公司2024年度「法令遵循風險評估報告」,集團國內外全數營運據點執行貪腐風險評估比率為100%,其中防制洗錢、個人隱私與資訊管理、主管機關監理經評估為中高度風險,各子公司皆已提出改善計畫及強化措施共計28項,其中除1項因涉及系統監控規則及門檻值等客製化需求,預計於2026年底前完成外,其餘各項皆已完成改善及強化。
第二道模型 - 健全法令遵循及風險管理機制
包含風險管理、法令遵循及其他專職單位(如財務控制、人力資源、法務等)應就各主要風險類別負責整體風險管理政策之訂定、監督整體風險承擔能力及承受風險現況,並向董事會或高階管理階層報告風險控管情形。
法令遵循
本公司及銀行、證券、投信、人壽子公司已設置隸屬於總經理之法令遵循專責單位,其餘各子公司亦設總機構法令遵循主管,負責各該公司法令遵循制度之規劃、管理及執行。本公司持續要求各子公司落實並強化法令遵循制度,2025年執行成效如下:
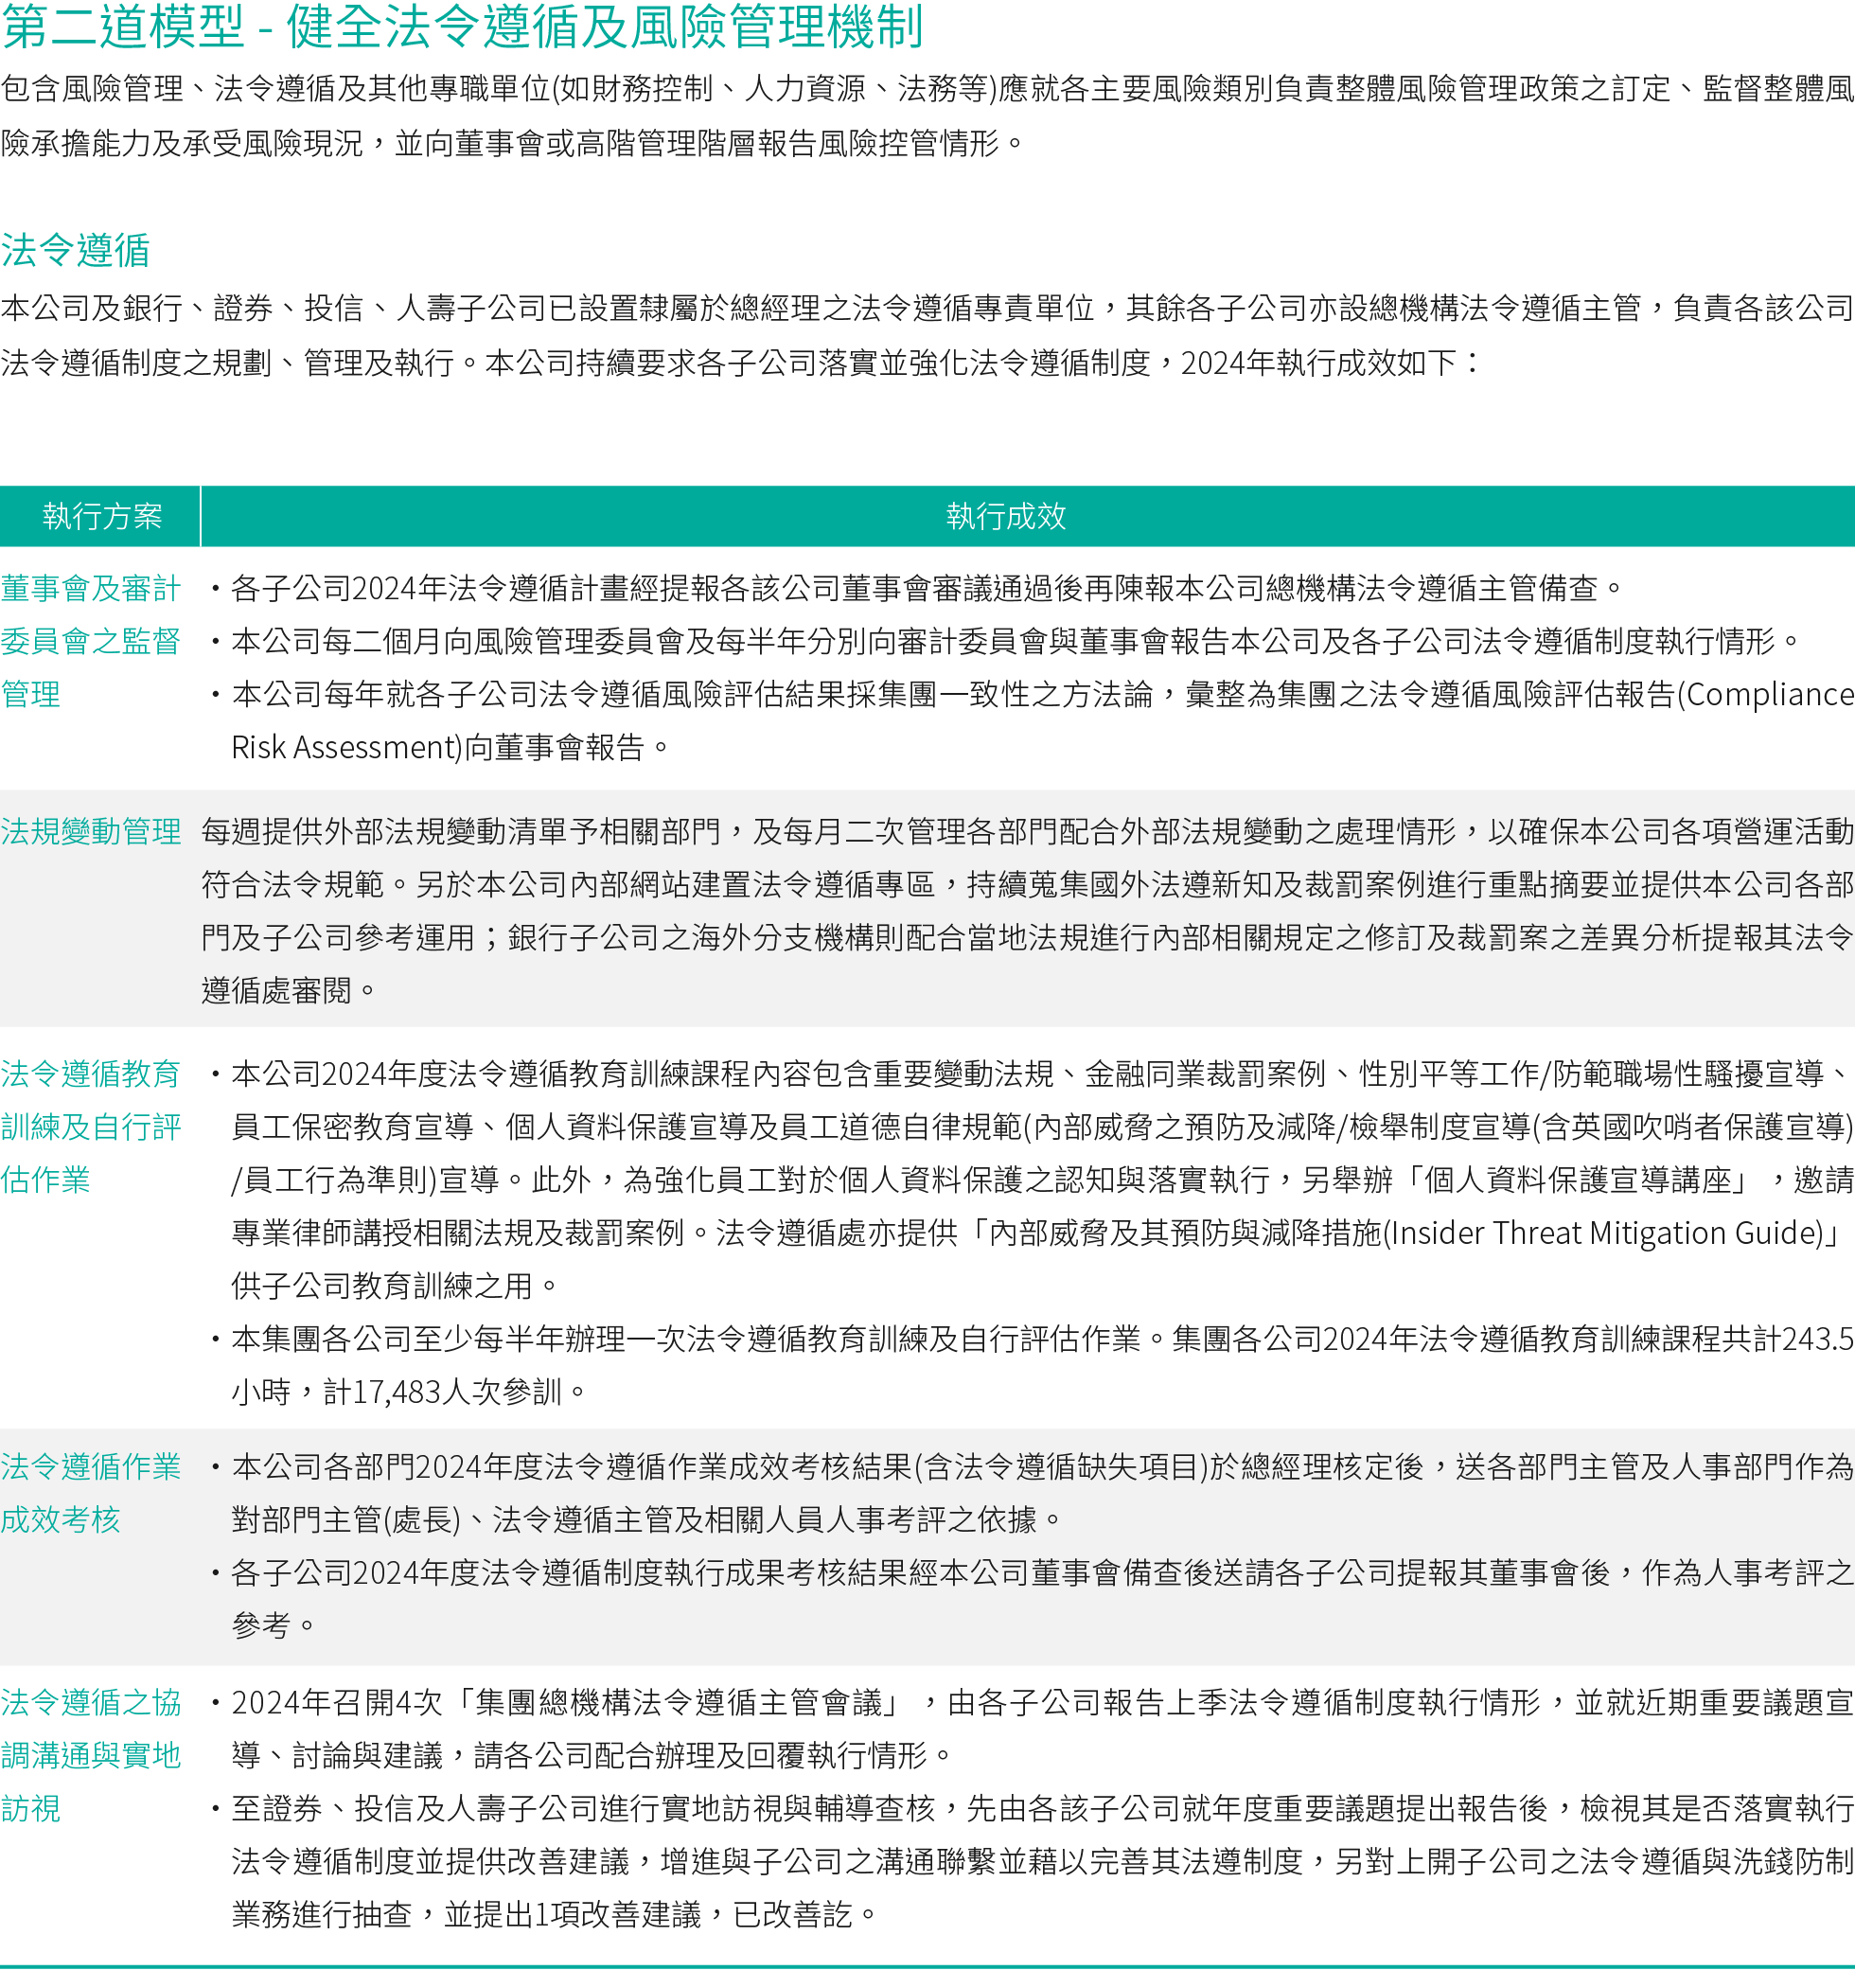
2025年本公司及各子公司受國內外主管機關裁處罰鍰之案件共9件,總金額約579萬元,另無重大裁罰案件*
*:重大裁罰案件揭露標準係處罰結果依「證券交易法」第36條第3項第2款規定其可能對股東權益或證券價格有重大影響,或符合「金管會處理違反金融法令重大裁罰措施之對外公布說明辦法」第2條規定者。
風險管理
01. 風險管理架構
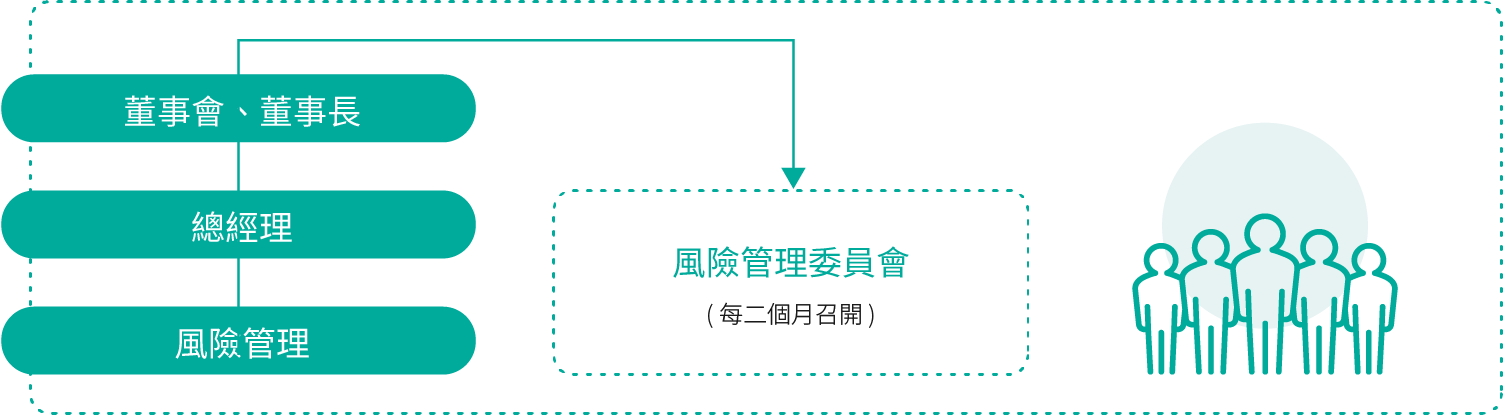
第一金控董事會是集團風險管理之最高決策單位,其下設置「風險管理委員會」,由董事長擔任主任委員,總經理、副總經理及子公司董事長、總經理擔任委員,每二個月召開會議監督並檢視集團及子公司各項風險管理之有效性與執行情形,並定期向董事會報告。風險管理處負責執行各項風險管理政策。
02. 風險管理政策及管理流程
A. 本集團透過董事會核定之「風險管理政策」,據以辨識、衡量、監管及控制各項風險,並訂定定性及定量措施以符合風險胃納。
・風險鑑別:藉由歷史事件、國內外議題趨勢等資料彙整,鑑別出重大危害影響途徑、風險類型及風險描述。
・風險衡量評估:導入風險評估模式進行情境分析,以完成風險對業務的衝擊和潛在機會之量化評估。
・風險策略:依據量化評估結果以及組織現況,採取減緩、轉移、承受或控制之策略,並建立減緩及調適行動計畫。
・目標制定:依據風險策略制定的結果,訂定組織具體的目標和指標,並將目標進一步分配給業管單位。
・目標監控:定期監控組織的風險與機會,並確定是否如期達成階段性目標,並設置獨立之風險管理委員會,以有效整合全集團風險管理事項之審議、監督、報告及協調運作。
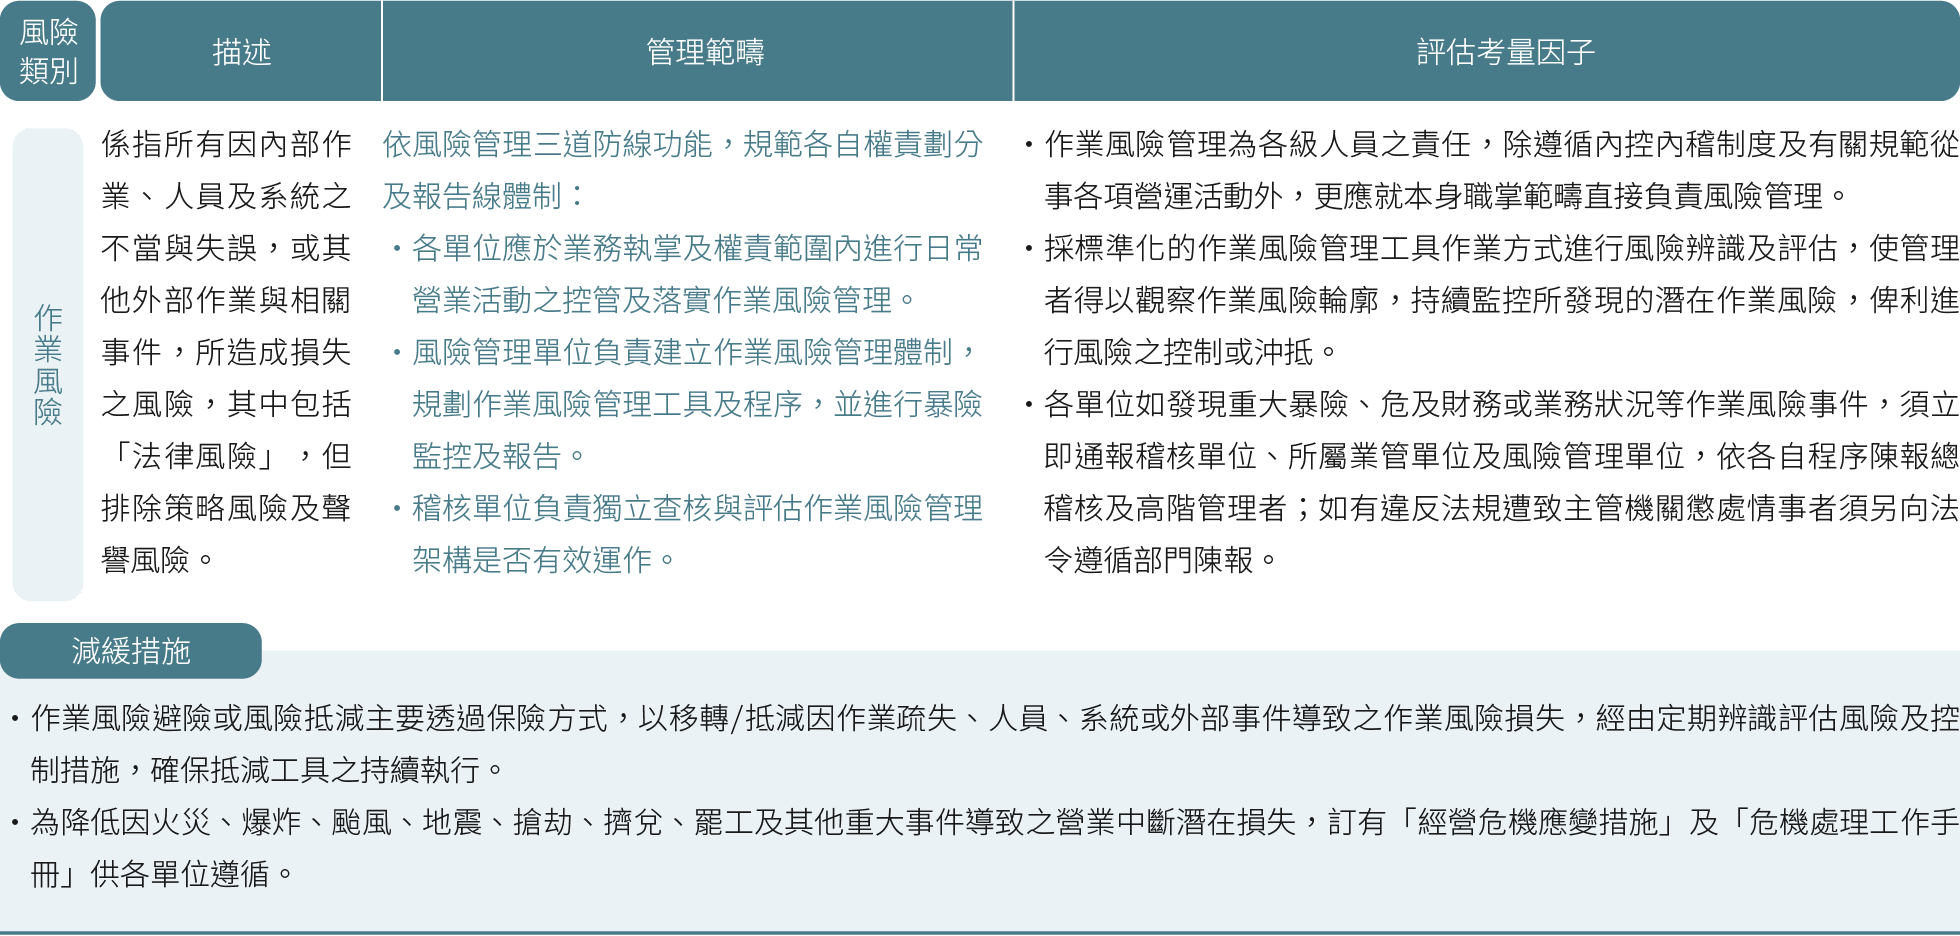
本公司訂定集團與子公司授信及投資最高風險承擔限額以控管集團大額暴險;依各業別子公司訂定資本適足率警示水準以維持集團資本適足性;定期檢視各子公司信用風險、市場風險、利率風險、流動性風險、保險風險、作業風險及新興風險等主要風險監控指標,確實執行預警及停損機制;落實有效之內部控制制度以減少風險發生可能造成的損失。
各子公司皆分別依其業務特性訂定信用風險、市場風險、利率風險、流動性風險、保險風險、作業風險及新興風險等控管作業程序,包括建立及實施授權機制、限額管理、監控指標及報告流程等,藉由指標監控及定期自評,落實風險管理機能之運作,並由稽核單位定期查核風險管理執行情形,以確保風險控管機制有效運作。
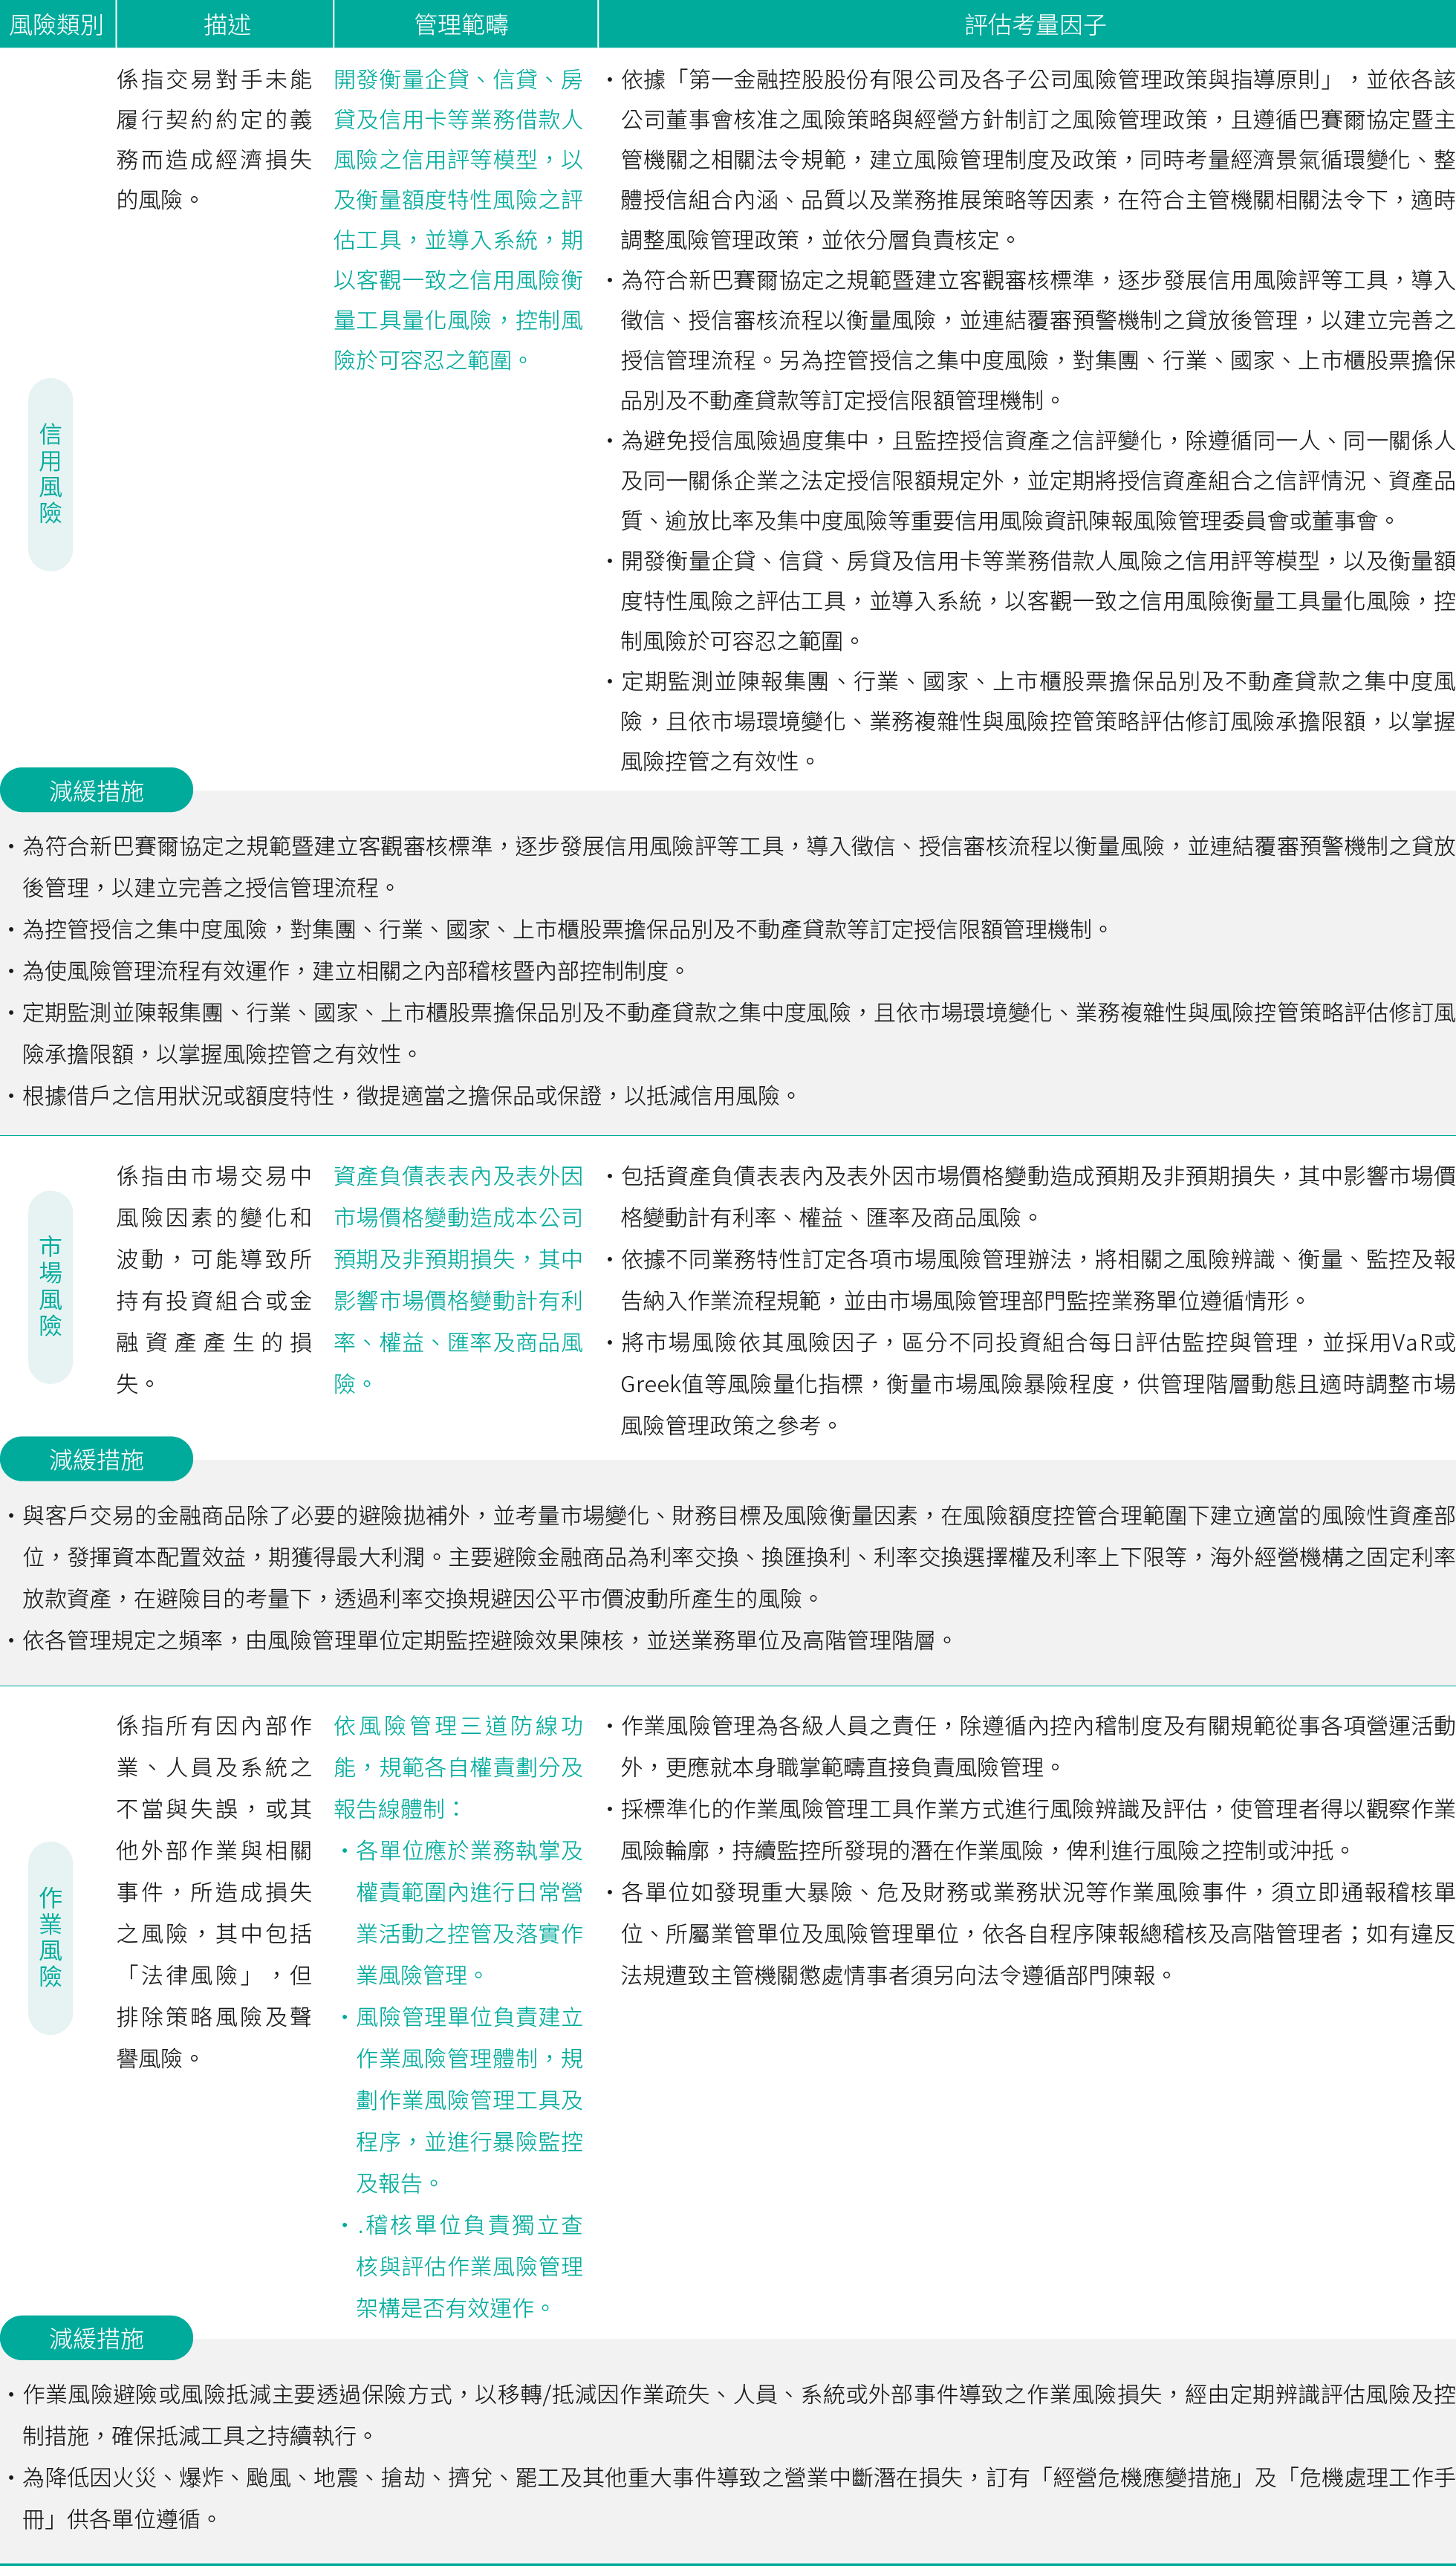
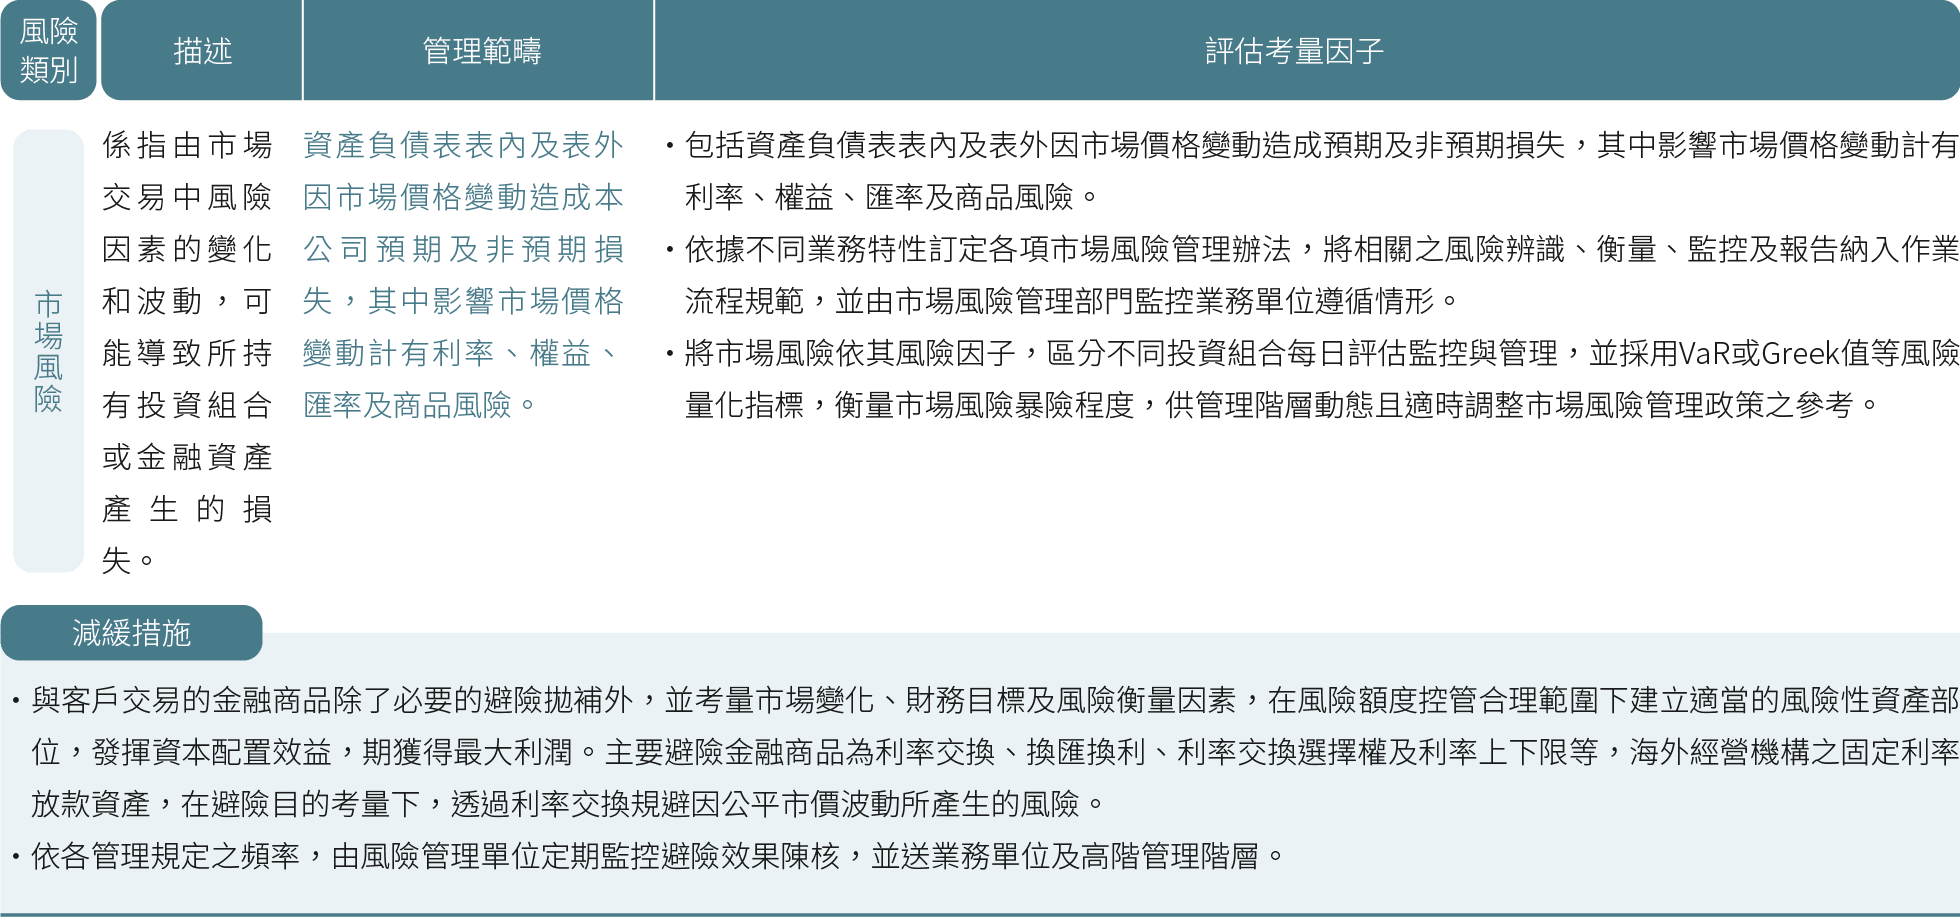
隨全球新興風險項目類別增加與發生機率逐漸攀升,本公司另訂定「新興風險管理要點」,以利本集團強化公司治理及辦理新興風險(如貿易戰、全球傳染性疾病、氣候緊急狀態、資安風險…等)評估作業,建立集團層級之新興風險項目及管理機制。本公司亦依主管機關要求或經濟環境變化,適時增、修訂各項風險管理章則及監控指標,2025年修訂「第一金融集團偶發事件通報要點」及「子公司對同一人、同一關係人、同一集團企業授信及投資之最高風險承擔限額表」等相關章則。
B. 風險胃納
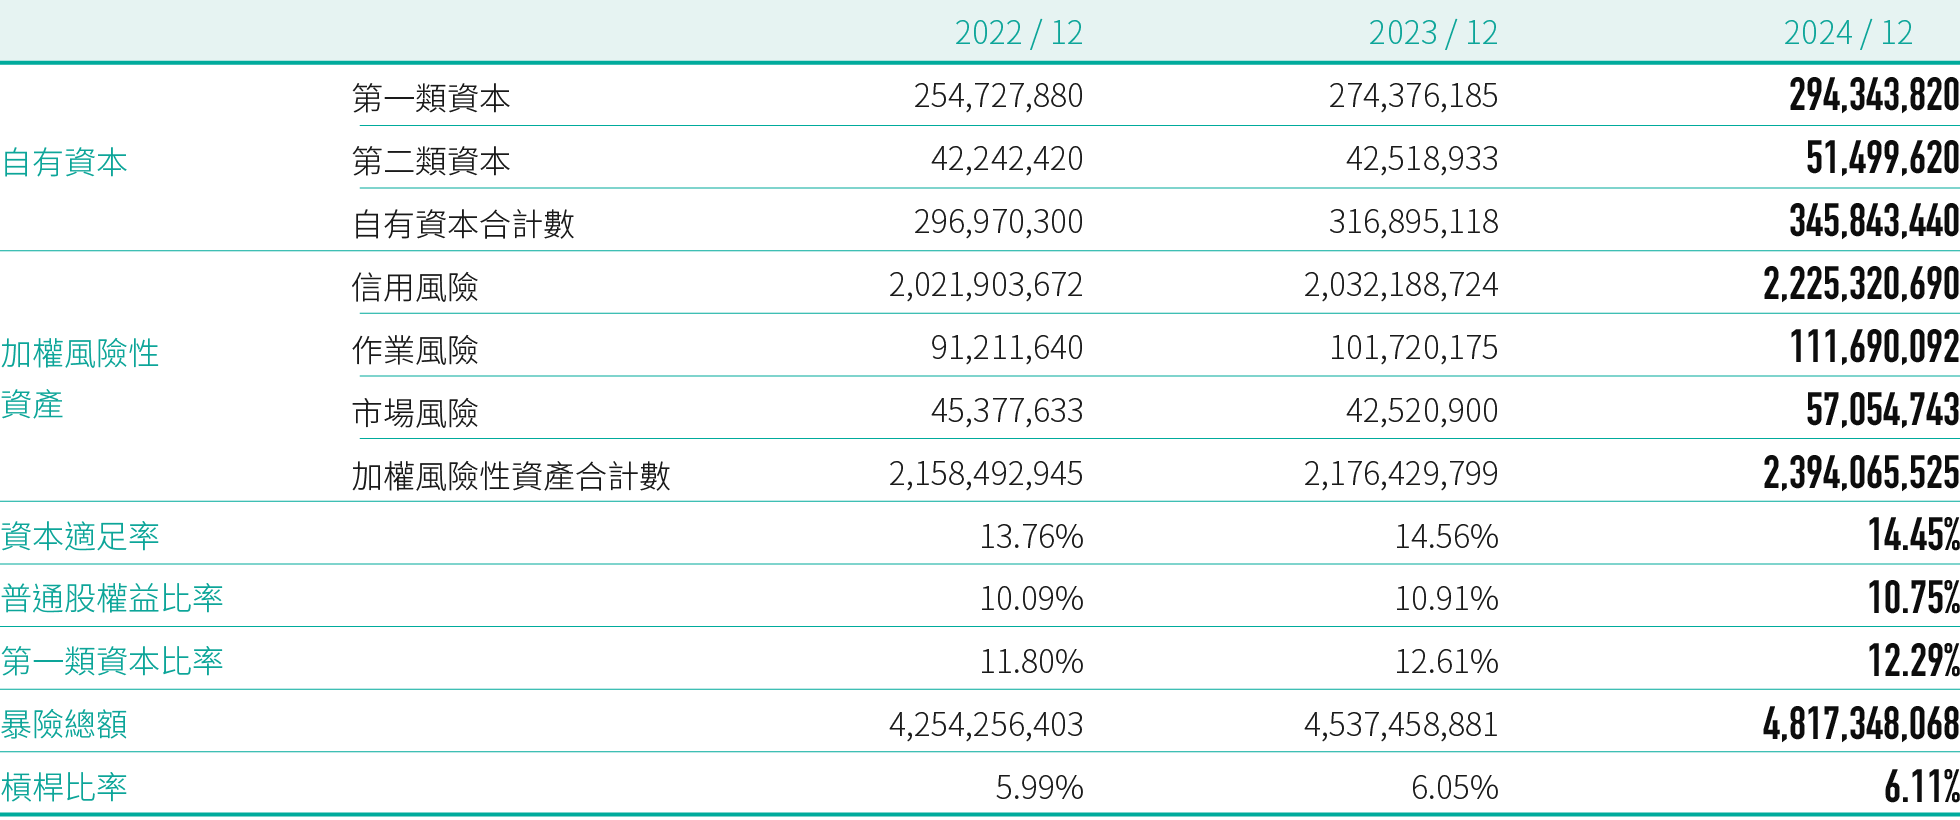
考量營運計劃及風險概況,依據風險所願意且能夠的承受程度設定風險胃納,除參考可靠之風險定量數據外,亦結合歷史經驗與決策者之宏觀願景。本集團風險胃納係以二種方式呈現,一為資本適足性比率目標,另一為風險限額(含信用風險、市場風險、作業風險)。
C. 敏感性情境分析及壓力測試
・集團敏感性分析包括利率風險、外匯風險及權益證券風險。
・銀行子公司為主管機關指定之系統性重要銀行(D-SIBs),應辦理二年期壓力測試,並依金管會【本國銀行辦理壓力測試作業規劃】方法論,計算嚴重衰退情境下之各類資本適足比率及各項損益情形。
D. 獨立外部稽核
第一金控每二年一次接受金管會檢查局一般檢查,並有不定期之專案檢查,其中,因銀行子公司經指定為國內系統性重要銀行(D-SIBs),需定期向主管機關申報資本適足性評估結果,主管機關對該行風險管理流程亦有較嚴格要求。
03. 風險管理精進措施
A.系統提升:
為提升資訊安全暨優化信評作業流程,銀行子公司更新「企金信用評等系統」,優化使用者介面及操作流程,提升作業效率。
B.主要風險 - 信用風險、市場風險、利率風險、流動性風險、保險風險、作業風險及新興風險
・推動新一代清償能力制度(TW-ICS)之接軌作業,由人壽子公司落實資本適足率計算之優化轉型。透過精進風險模型,強化資本結構及風險控管,確保長期履行對保戶之承諾,落實永續經營。
・為提升風險辨識之精確度,參酌法規精進『特殊融資』定義與個別認定標準,完成作業要點之法規一致性修訂,俾利適法適用。
・致力落實新巴賽爾協定國際監理標準,除配合主管機關修訂之『銀行自有資本與風險性資產計算方法』,持續優化資本計提計算系統、系統資料來源及介接資料庫,自動評估未評等銀行之等級,避免人工填報作業,節省人力及時間成本。
● - 子公司第一銀行資本適足性單位:仟元
04. 企業風險文化之建立
為強化集團風險管理機制運作順暢,並建立以風險為導向的企業文化,除不定期辦理風險管理座談會,邀集集團內各公司討論近期金融時事變化,評估調整各項風險監控指標及頻率,同時輔以線上第e學苑建立系統性的風險意識,從進入第一金的每位「第一人」即開始瞭解第一的風險文化及核心觀念。
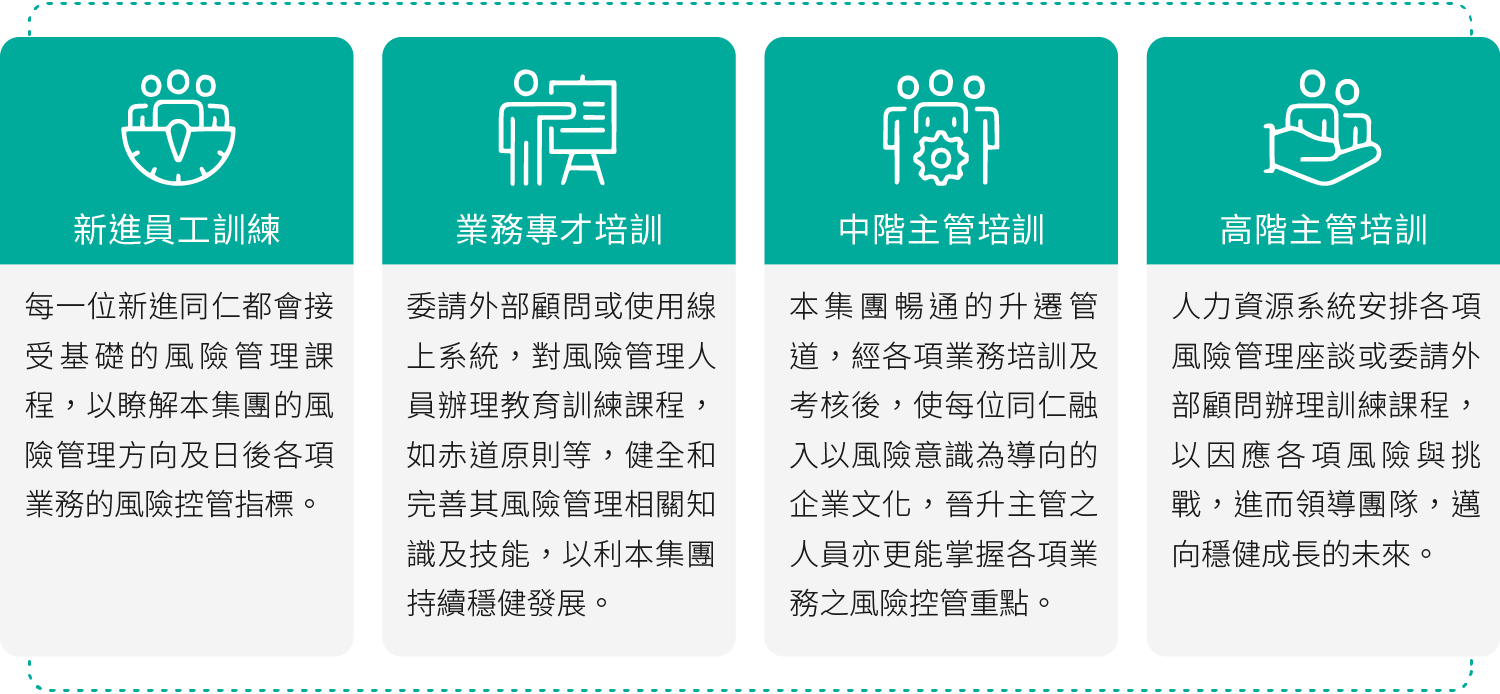
● - 建立風險文化措施
風險與績效之連結
•總經理、高階管理階層及員工績效獎金核發標準納入風險性指標(包含當年度資產品質、客戶申訴、法令遵循及重大內控事件),影響年度績效獎金數額。
•風險管理單位績效考核項目包含資本適足率暨槓桿比率、資本報酬率、逾放比控制目標等達成率、人員訓練及創新措施等風險管理指標,考核結果為受考核部門績效獎金之重要參考。
•績效考核:
(1). 績效考核中「管理績效」之內控管理檢查項目「行政效率扣分標準」,若違反法金業務信用評等之調整評等相關規定,考核期間經風險管理處通知缺失達三次以上或經通知未如期改善者,按情節輕重予以扣分。
(2). 績效考核中「財務績效」有關「獲利」及「管理績效」之重要管理指標「不動產授信集中度監控管理措施」亦訂定相關激勵措施。
(3). 績效考核中已將「資本運用效益」及考量資本成本後之「經濟利潤」達成率納入考核項目,並舉辦資本報酬率考核競賽,包含提存前純益資本報酬率、提存前營業毛利資本報酬率增加數及資本抵減增加數等項目,作為營業單位績效考核加分項目;另舉辦激勵活動,評比全年度各單位之風險性資產報酬率及平均風險權數表現,依據成績給予績優單位嘉獎/獎金。
•經由內部稽核單位所提列檢查意見或查核缺失及內部控制制度聲明書所列應加強改善事項持續追蹤覆查,並將其追蹤考核改善情形,以書面提報董事會及審計委員會,列為對相關單位獎懲及績效考核之重要項目。
•各部門及各子公司法令遵循考核結果作為相關人員人事考評之依據。
風險通報之措施
•透過法令遵循制度規則、法令遵循案件通報作業要點、內部稽核制度實施規則及第一金融集團偶發事件通報要點、作業風險管理要點及信用風險管理要點等相關規範,建立內部人員風險通報機制。
•各公司內部網站設置「總經理信箱」、「Ideas信箱」、「關懷員工服務專線」、「CEO週報」、「好文分享」或多樣化主題的公共論壇等透明、平等、便利之申訴管道並妥善處理回應。
風險文化之精進
•不定期辦理風險管理座談會,邀集各公司討論近期金融時事變化,評估調整各項風險監控指標及頻率。
•訂有員工提案制度,鼓勵員工主動積極識別並報告潛在風險。
•每月發行風險管理電子報,透過「風管快報」、「專題報導」及「風管小辭典」等方式促進全員風險意識,提升專業知能。
•針對新興風險(如資安風險、氣候變遷風險及個資保護風險等)舉辦相關教育訓練,提升風險應變能力。
•依「新種商品標準程序作業要點」,由各業管單位針對新種商品輪廓、作業流程與內控機制等議題進行討論,送經營決策委員會或(常務)董事會審議;新種商品正式上市/上線前,須依「作業風險管理工具實施要點」有關RCSA之程序及方法辦理作業風險辨識及評估。
05. 新興風險
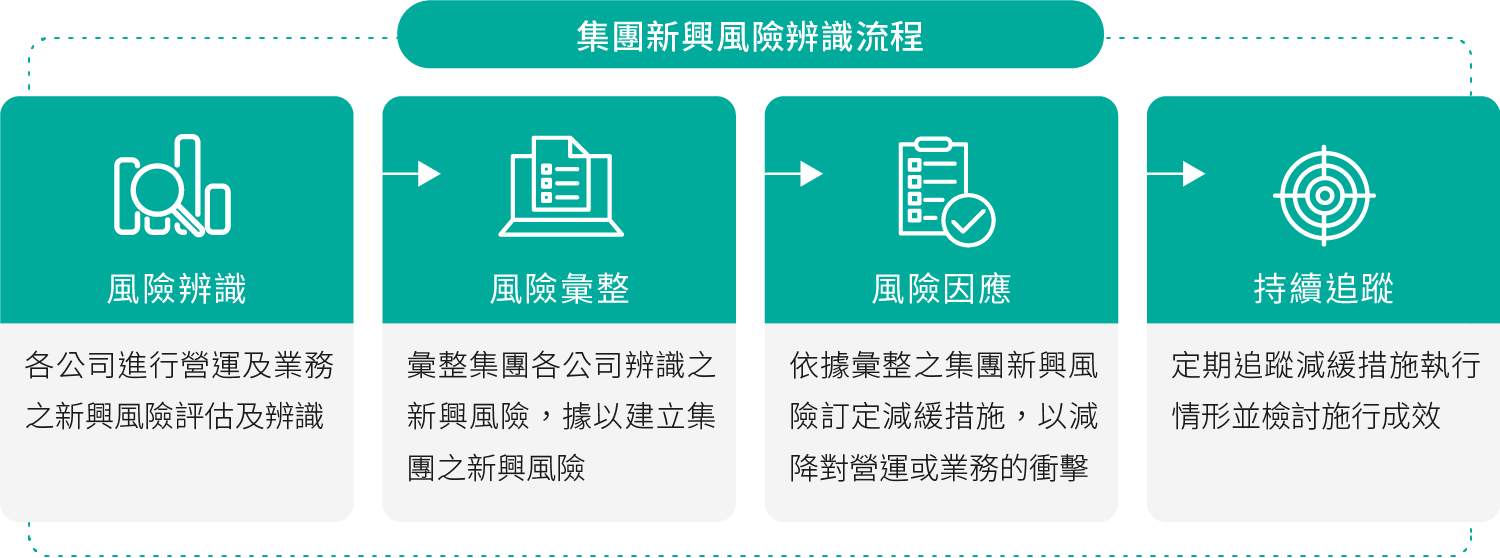
本集團新興風險辨識結果為「地緣經濟對抗」及「錯誤和虛假訊息」,面對該等風險可能產生之衝擊及已採行之抵減措施如下表:
風險描述
地緣經濟對抗
近年各國基於地緣政治與國家安全考量,逐步將關稅、出口管制、投資審查及供應鏈調整等經濟措施工具化,使全球經濟競逐與對抗態勢升溫。美中貿易與科技競爭持續加劇,各國亦透過產業補貼與供應鏈在地化政策強化產業自主性,導致全球供應鏈重組及經濟體系區域化與碎片化發展。此一趨勢增加國際貿易與金融市場不確定性,並可能影響企業投資決策與營運環境。世界經濟論壇《全球風險報告2026》亦將「地緣經濟對抗」列為全球重要短期風險之一。
可能衝擊
・信用風險:關稅提高、出口管制及供應鏈重組可能影響企業營運與獲利能力,進而削弱授信戶還款能力並提高違約風險。
・市場風險:貿易政策與經濟制裁可能引發金融市場波動,使利率、匯率及資產價格變動加劇。
・流動性風險:地緣政治衝突或制裁措施可能影響跨境資金流動與支付體系運作,增加流動性管理壓力。
・營運風險:供應鏈重組與產業結構調整可能提高企業營運成本並增加產業不確定性。
・法遵風險:各國制裁與出口管制措施趨嚴,金融機構需強化制裁篩檢與合規管理。
・聲譽風險:若涉及敏感交易或受制裁對象,可能影響金融機構市場信任與品牌形象。
・詐騙與金融犯罪風險:不法集團可能利用投資機會或金融市場波動進行詐騙,例如誘導投資、設立人頭帳戶或利用金融工具進行資金轉移,增加金融犯罪與客戶財產損失風險。
抵減措施
短期:
・於徵信及貸後管理作業中持續掌握授信戶受地緣政治與供應鏈變動影響情形,並透過預警機制及授信條件調整,以降低信用品質惡化風險。
・持續追蹤全球政經局勢、貿易政策與產業供應鏈變化,透過跨部門會議與風險評估機制,即時掌握外部風險並調整業務策略。
・定期檢視投資組合及國家曝險情形,並依市場情勢調整資產配置或採取避險措施,以降低市場波動影響。
・透過國家風險限額及預警門檻機制,持續控管海外據點及跨境業務之風險曝險。
・整合制裁名單與交易監控系統,加強客戶盡職調查、異常交易監控及防詐宣導,以降低制裁違規及金融犯罪風險。
除上述外,中長期另進行以下抵減措施:
・持續追蹤全球政經情勢、主權評等與國家風險變化,透過國家風險限額、預警門檻及定期風險評估機制,動態調整海外曝險與跨境業務策略。
・定期檢視各產業及地區授信曝險,依全球供應鏈重組與產業結構變化調整授信策略,提升產業與客群分散度,以強化授信組合韌性。
・發展地緣政治風險評估模型與情境分析工具,將政治穩定度、制裁風險及供應鏈韌性等因素納入風險評估,以支援授信、投資及資產配置決策。
・持續關注全球通膨、利率政策及產業發展趨勢,適時調整投資組合結構與資產存續期間,並提升流動性資產配置,以降低市場波動對投資部位之影響。
・運用金融科技與人工智慧強化交易監控、風險預警與詐欺偵測能力,提升風險辨識效率並降低營運及合規風險。
・持續培養員工在國際金融、貿易融資等專業能力,並加強與國際金融機構及監理機關之合作,以提升整體風險管理與資訊交流能力。
風險描述
錯誤和虛假訊息
隨著生成式人工智慧(GenAI)與數位社群平台快速發展,錯誤資訊與虛假訊息之生成與傳播規模持續擴大。此類不實或經操縱之內容可能透過社群媒體與數位平台迅速擴散,影響社會大眾對金融市場與機構之認知,進而動搖市場信心並增加市場波動。另一方面,生成式AI與深度偽造(Deepfake)技術使聲音、影像及文字更難辨識真偽,可能衍生身分冒用、假指令及金融詐騙等風險,對金融機構之品牌聲譽、客戶信任及營運管理帶來潛在衝擊。
可能衝擊
・信用風險:不實資訊或深偽內容可能影響企業信用評估或財務判斷,導致授信決策誤判並增加信用風險。
・市場風險:虛假訊息可能影響投資人情緒並引發資產價格異常波動,增加投資部位不確定性。
・流動性風險:若市場或社群散播金融機構財務不實訊息,可能引發資金快速流動或數位擠兌風險。
・營運風險:假訊息可能干擾營運判斷、投資決策或業務推動,增加營運管理風險。
・法遵風險:AI與數位資訊治理相關法規持續更新,金融機構需投入資源確保符合監理要求。
・聲譽風險:不實資訊若透過媒體或社群平台擴散,可能損害金融機構品牌形象與客戶信任。
・資訊安全與詐騙風險:隨著深偽技術與數位詐騙手法日益成熟,不法人士可能透過偽造語音、影像或網站冒充金融機構或客戶身分進行詐騙或帳戶盜用,導致客戶財產損失並削弱社會對數位金融服務之信任。
抵減措施
短期:
・加強對市場訊息、媒體報導及數位內容之辨識能力,建立多來源交叉驗證與快速核驗機制,以降低誤信錯誤資訊或虛假訊息之風險。
・持續關注媒體與社群平台訊息,若發現與本公司相關之不實內容,將即時發布澄清訊息並啟動危機處理機制,以避免錯誤資訊擴散。
・導入資訊監測與分析工具,並建立跨部門通報與應變流程,當偵測到疑似假訊息時能迅速評估影響並採取適當因應措施。
・透過官方網站、專屬短碼簡訊、官方網域及實名化廣告等方式建立可辨識之官方資訊管道,協助客戶辨識訊息真偽,降低遭詐騙風險。
・透過教育訓練、社交工程演練及資安宣導,提升員工對新興科技、生成式AI及深偽技術相關風險之辨識能力。
・透過異常交易監控、KYC關懷機制及防詐宣導,加強金融詐騙攔阻與客戶保護措施,以降低錯誤資訊衍生之金融犯罪風險。
除上述外,中長期另進行以下抵減措施:
・持續提升企業治理與資訊揭露品質,建立跨部門資訊管理與溝通機制,確保重要訊息揭露之即時性與正確性,以降低錯誤資訊對企業營運與市場信心之影響。
・將錯誤資訊與虛假訊息納入整體風險管理架構,透過情境分析與壓力測試評估其對市場情緒、客戶行為及金融市場波動之潛在影響。
・持續精進監測、重大訊息發布及危機處理機制,並透過多元溝通管道即時回應外界關切,以降低錯誤資訊擴散對企業聲譽之衝擊。
・透過設備管理、存取權限控管、加密傳輸與資安監控等措施,強化資訊安全與資料保護機制,以降低資料外洩與偽冒風險。
・導入人工智慧與資料分析技術,用於辨識錯誤資訊、深偽內容與異常網路活動,並建立相關案例資料庫,以提升風險辨識與應對能力。
・透過媒體識讀、資安防護及假訊息辨識等教育訓練,提升員工對新興科技與數位資訊風險之辨識能力,並強化整體組織之風險管理文化。
第三道模型 - 獨立超然之內部稽核制度
本公司及銀行、證券、投信及人壽子公司均設置隸屬於董事會之內部稽核單位,並建立總稽核制,以獨立超然之精神執行稽核業務,查核與評估第一道及第二道模型所設計並執行之內控制度與風險管理制度之有效性,並適時提供改進建議,以合理確保內部控制制度得以持續有效實施及作為檢討修正內部控制制度之依據,另經由內部稽核單位對金融檢查機關、會計師、內部稽核單位與業務單位自行查核所提列檢查意見或查核缺失,及內部控制制度聲明書所列應加強改善事項持續追蹤複查,並將其追蹤考核改善情形,以書面提報審計委員會及董事會,並列為對相關單位獎懲及績效考核之重要項目,以維持有效且適當之內部控制制度運作。
為強化法令遵循及內稽內控制度有效運作,除就高風險業務檢視內部控制三道模型情形持續於各相關聯繫會議宣導外,亦於本公司「內部控制制度缺失暨法令遵循加強改進措施檢討座談會」就金管會與金控公司內部稽核座談會提示之金檢重點及檢查局函布之年度檢查重點、金融業各業別主要檢查缺失及近期同業裁罰案例缺失態樣提請各子公司檢視相關內控規範及管控措施之完善及有效性,並納入年度查核重點,對於遭主管機關檢查提列之查核意見及裁罰缺失態樣,亦請內稽單位務必列入最近一次查核項目並加強抽檢。另,為落實績效考核,依循本公司對子公司稽核工作考核辦法定期對各子公司內部稽核組織與制度、內部稽核查核工作及稽核管理等相關稽核作業成效為考核,並將其結果送子公司董事會作為對稽核單位績效考評之重要依據。
本公司2025年內部稽核作業之執行及2026年稽核計畫之訂定,除參酌最新法規變動、檢查局函布之金檢重點、各單位(含子公司)內部控制執行之評等及各單位(含子公司)業務特性等,採風險化管理外,並經二道模型督導內部控制制度自行查核結果,再由稽核單位覆核,併同稽核單位所發現之內控缺失及異常事項改善情形,作為評估整體內部控制制度有效性,以使集團辦理內部控制制度自行評估更臻完備。另子公司第一銀行已實施風險導向之內部稽核制度,建立風險導向內部稽核評估之方法與程序,並作為稽核計畫編列之基礎,依風險評估程度訂定內部稽核查核頻率,使內部稽核資源更有效配置,聚焦於重要風險並加強查核深度。
● - 2025年重點稽核項目:
・防制洗錢、打擊資恐及反武器擴散(含金融防詐相關措施)落實情形。
・法令遵循制度實施情形。
・轉投資事業之監督管理情形。
・公司治理制度運作落實情形。
・集團風險管控機制。
・資安管理及督導子公司對更新資訊系統相關規劃作業、資安防禦、預警監測及應變演練機制之落實情形。
・個人資料保護。
・檢舉制度含教育訓練之執行情形。
・依金控法申報情形。
・國內股權商品投資利益衝突或不當交易防範之控管程序及抽核機制落實情形。
・內控自行查核辦理及管理情形。
・永續發展推動與資訊揭露準則執行情形。
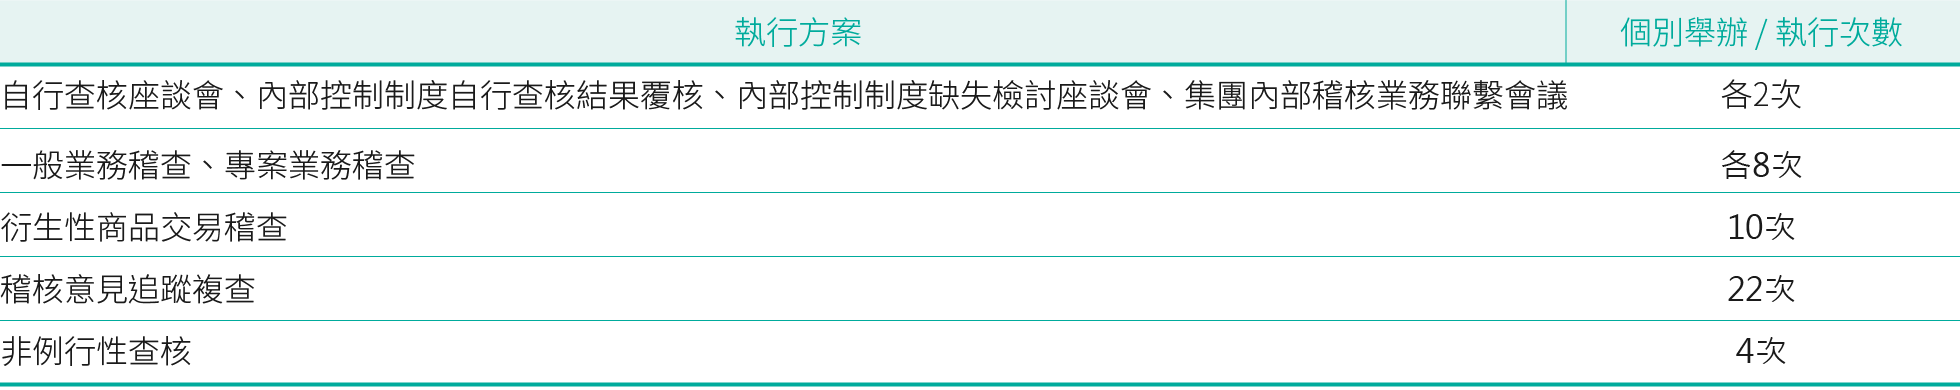
● - 2025年內部稽核制度執行成效如下:
持續營運管理機制
為迅速傳遞偶發事件訊息,俾即時掌握處理時效,本公司及各子公司於偶發事件發生時,應依「第一金融集團偶發事件通報要點」將偶發事件分為重大偶發事件及一般偶發事件,並依影響程度分為A、B、C三種等級,切實依「通報偶發事件處理流程」辦理,並循通報、處理、跟催等原則審慎處置,以有效防止災害擴大,降低影響層面。
另為即時有效處理本公司及子公司之經營危機(包括發生擠兌、搶劫、被盜、重大弊案、財務危機、重大投資失利、資訊危機(包括:資料外洩、系統中斷等)、火災、爆炸、天災、客戶集體陳情請願等重大事件或災害),期能迅速弭平事件或恢復營運,並降低危害,本公司訂定「本公司及各子公司危機處理實施準則」,危機發生時由業務主管單位迅即處理,就其相關業務採取一般應變措施外,尚應針對各種不同原因所肇致之經營危機,採行不同之應變措施,本公司必要時應成立危機處理小組,並由風險管理處負責個案專卷之建立、會議召集、案件列管追蹤紀錄,並隨時將案情及處理過程陳報本公司各級主管,至事件平息危機解除時止。
為確保金融系統營運不中斷,提供民眾安心、便利與多樣化之金融服務,並作為金融科技創新發展之基礎,本公司、銀行、證券及人壽子公司落實執行資訊安全與隱私保護相關規劃及辦理情形請參閱「資訊安全與隱私保護」章節。